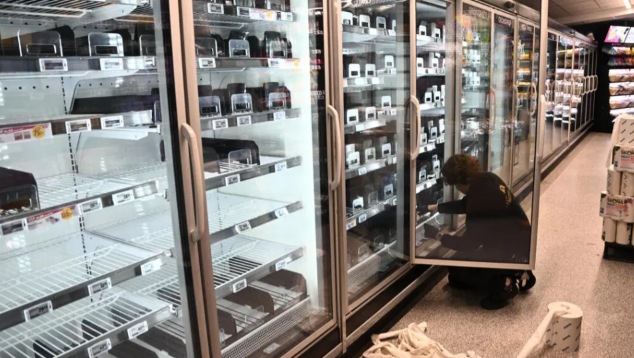
Një valë sulmesh kibernetike ka goditur supermarketet në disa vende europiane, duke shkaktuar një situatë të pazakontë: frigoriferët dhe ngrirësit kanë filluar të ngrohen, duke prishur produktet ushqimore që ruheshin në to. Incidentet e regjistruara të hënën, më 2 nëntor, në shtatë vende europiane kanë nxjerrë në pah një rrezik të ri të epokës digjitale: pajisjet industriale të lidhura me internetin mund të manipulohen nga hakerat, duke shkaktuar dëme të drejtpërdrejta në botën reale.

Supermarkete në Belgjikë, Estoni, Finlandë, Irlandë, Luksemburg, Holandë dhe Suedi janë përballur me rritje të pazakonta të temperaturave në sistemet e ftohjes dhe ngrirjes, duke u detyruar të hedhin sasi produktesh ushqimore që nuk mund të ruheshin më në kushte të sigurta.
Në Stokholm, punonjësit e një supermarketi të rrjetit ICA u fotografuan duke hedhur qese me ushqime të prishura, pas problemeve të shkaktuara në sistemet frigoriferike.
Ngjarjet vijnë vetëm disa javë pas një sulmi të ngjashëm në Francë, ku gjatë tetorit u prekën qindra supermarkete dhe u shkaktuan dëme prej miliona eurosh në produkte ushqimore.
Këto incidente kanë zbuluar dobësitë e një infrastrukture që deri pak vite më parë funksiononte kryesisht jashtë internetit.
Sot, sistemet industriale të ftohjes, ashtu si shumë pajisje të tjera teknologjike, lidhen me rrjetin për t’u monitoruar dhe kontrolluar nga distanca. Kjo u mundëson operatorëve të kontrollojnë temperaturat, të identifikojnë defektet dhe të menaxhojnë pajisjet pa qenë fizikisht të pranishëm. Por e njëjta lidhje mund të shfrytëzohet edhe nga persona të paautorizuar.
Antoine Hautin, sekretar i përgjithshëm i kompanisë së sigurisë kibernetike Almond, shpjegon se lidhja e pajisjeve industriale me internetin krijon mundësi të reja për ndërhyrje në sisteme që kontrollojnë procese fizike. Në rastin e frigoriferëve të supermarketeve, kjo do të thotë se një haker mund të ndryshojë parametrat e funksionimit dhe të shkaktojë rritjen e temperaturës, pa pasur nevojë të hyjë fizikisht në ambientet e dyqanit.
Kevin Tellier, inxhinier i sigurisë kibernetike në kompaninë Synacktiv, shpjegon se shumë prej këtyre sistemeve kontrollohen përmes një ndërfaqeje në internet. “Zakonisht, kjo bëhet përmes një ndërfaqeje web. Hyn me një fjalëkalim dhe më pas ke mundësinë të zgjedhësh temperaturën e frigoriferit”, shpjegoi ai.
Në kushte normale, këto pajisje duhet të funksionojnë në rrjete të mbyllura dhe të mos jenë të aksesueshme drejtpërdrejt nga interneti. Megjithatë, sipas ekspertit, disa prej tyre rezultojnë të ekspozuara në mënyrë të tillë që mund të aksesohen edhe nga persona me njohuri relativisht bazike teknologjike.
Sulmi i regjistruar në Francë gjatë tetorit kishte në shënjestër një sistem kontrolli frigoriferik të prodhuar nga kompania daneze Danfoss, i përdorur në shumë dyqane. Vincent Strubel, drejtues i Agjencisë Kombëtare të Sigurisë Kibernetike në Francë, deklaroi se incidenti ishte bërë i mundur nga mangësi elementare të sigurisë. Sipas tij, pajisjet ishin ekspozuar drejtpërdrejt në internet, pa masa të posaçme mbrojtëse dhe me fjalëkalime të dobëta.
Kjo u kishte krijuar mundësi sulmuesve të ndërhynin në funksionimin e sistemeve të ftohjes. Ekspertët paralajmërojnë se problemi nuk kufizohet vetëm te supermarketet.
Olivier Daloy, specialist i sigurisë kibernetike në kompaninë Zscaler, thekson se çdo pajisje ose infrastrukturë industriale e lidhur me internetin mund të përballet me rreziqe të ngjashme nëse nuk mbrohet siç duhet. Kjo përfshin fabrikat, industrinë automobilistike, sistemet e energjisë elektrike dhe infrastrukturën e transportit.
Sipas tij, dy nga rreziqet kryesore janë shfrytëzimi i dobësive teknike të sistemeve dhe përdorimi i kredencialeve të komprometuara, si emrat e përdoruesve dhe fjalëkalimet, për të hyrë në pajisje.
Situata bëhet edhe më problematike për shkak se shumë sisteme industriale përdorin pajisje fizike të vjetruara, të cilat lidhen me rrjete moderne informatike. Një sulmues që arrin të depërtojë në rrjetin kompjuterik mund të fitojë mundësinë të ndikojë edhe në funksionimin e makinerive.
Si shembull të pasojave që mund të kenë ndërhyrjet digjitale në botën fizike, ekspertët përmendin virusin Stuxnet të vitit 2010, i cili shkaktoi probleme në centrifugat e përdorura nga Irani për pasurimin e uraniumit. Ndërkohë, identifikimi i autorëve të sulmeve ndaj supermarketeve mbetet një sfidë.
Përcaktimi i personave që qëndrojnë pas incidentit në Francë është jashtëzakonisht i ndërlikuar. Sulmi nuk ishte veçanërisht i sofistikuar, çka e bën të vështirë të përcaktohet nëse autorët dispononin burime të mëdha teknologjike apo ishin individë me aftësi më të kufizuara.
Hetimi për ndërhyrjen kibernetike pritet të vazhdojë edhe shumë kohë pas përfundimit të incidentit. Autoritetet franceze e kishin identifikuar më herët këtë kategori sulmesh si një kërcënim që kërkon vëmendje prioritare.
Një dokument i sigurisë kombëtare franceze i vitit 2025 paralajmëronte se ndërhyrjet kibernetike në sistemet industriale mund të kenë pasoja të gjera, veçanërisht për zinxhirët e furnizimit me ushqime.
Sulmet e fundit në Europë tregojnë se një ndërhyrje informatike nuk ka nevojë të vjedhë të dhëna apo të bllokojë kompjuterë për të shkaktuar dëme ekonomike.
Mjafton që dikush të marrë kontrollin e temperaturës së një frigoriferi industrial për të shkatërruar produkte ushqimore dhe për të ndërprerë funksionimin normal të një supermarketi.
Rasti është një paralajmërim për mënyrën se si po ndryshojnë rreziqet kibernetike: sa më shumë pajisje dhe infrastruktura të lidhen me internetin, aq më e rëndësishme bëhet mbrojtja e tyre, sepse pasojat e një sulmi mund të ndihen drejtpërdrejt në jetën e përditshme.
Burimi: France 24 / AFP